As funções valem para pessoas logadas no Dashboard. Integrações que rodam no
seu servidor usam chaves de API, que têm um controle de acesso próprio.
Veja Chaves de API.
As quatro funções
Quem cria a organização já entra como Administrador. Não existe hierarquia
entre administradores: qualquer um deles convida, promove e remove qualquer
pessoa — todos com o mesmo poder.
O que cada função vê e edita
Cada função libera um conjunto de acessos por área do produto — o que a pessoa pode ver e o que pode editar:Dados sensíveis ficam reservados a quem tem acesso técnico (Administrador e
Desenvolvedor): o token completo de uma chave de API e o número da conta
para saques só aparecem para eles. As demais funções veem apenas o essencial
— por exemplo, os últimos dígitos da conta.
Matriz técnica de permissões (para APIs e integrações)
Matriz técnica de permissões (para APIs e integrações)
Internamente, cada ação é amarrada a uma capability (uma chave curta como
refund.create). A função define quais capabilities a pessoa tem. Esta é a
matriz completa:Funções personalizadas
Quando nenhuma das quatro encaixa, monte a sua na hora de convidar: em Configurações → Equipe → Adicionar usuário, marque e desmarque os acessos direto na tabela de permissões. O seletor passa a mostrar Personalizado e aparece um campo para nomear a função — por exemplo, “Gestor de marketing”. O convite só é enviado depois que ela tem nome. A função criada entra no catálogo da organização: passa a aparecer no seletor dos próximos convites e no menu Mudar para… de quem já está na equipe. Nomes não se repetem — reutilizar o mesmo nome com outras permissões é recusado, para nunca alterar em silêncio o acesso de quem já tem aquela função.Ver os dados do negócio é uma permissão única. Ela cobre clientes,
produtos, assinaturas, checkouts e pagamentos de uma vez — não é possível
liberar a visualização de produtos e bloquear a de clientes. A edição,
sim, é separada por área. Marcar “pode editar” já inclui “pode ver”.
Gerenciar a equipe
A tela fica em Configurações → Equipe. Só quem é Administrador vê os controles — convidar, trocar função e remover. Ao escolher uma função no convite, o Dashboard já mostra o que aquela pessoa vai poder ver e editar: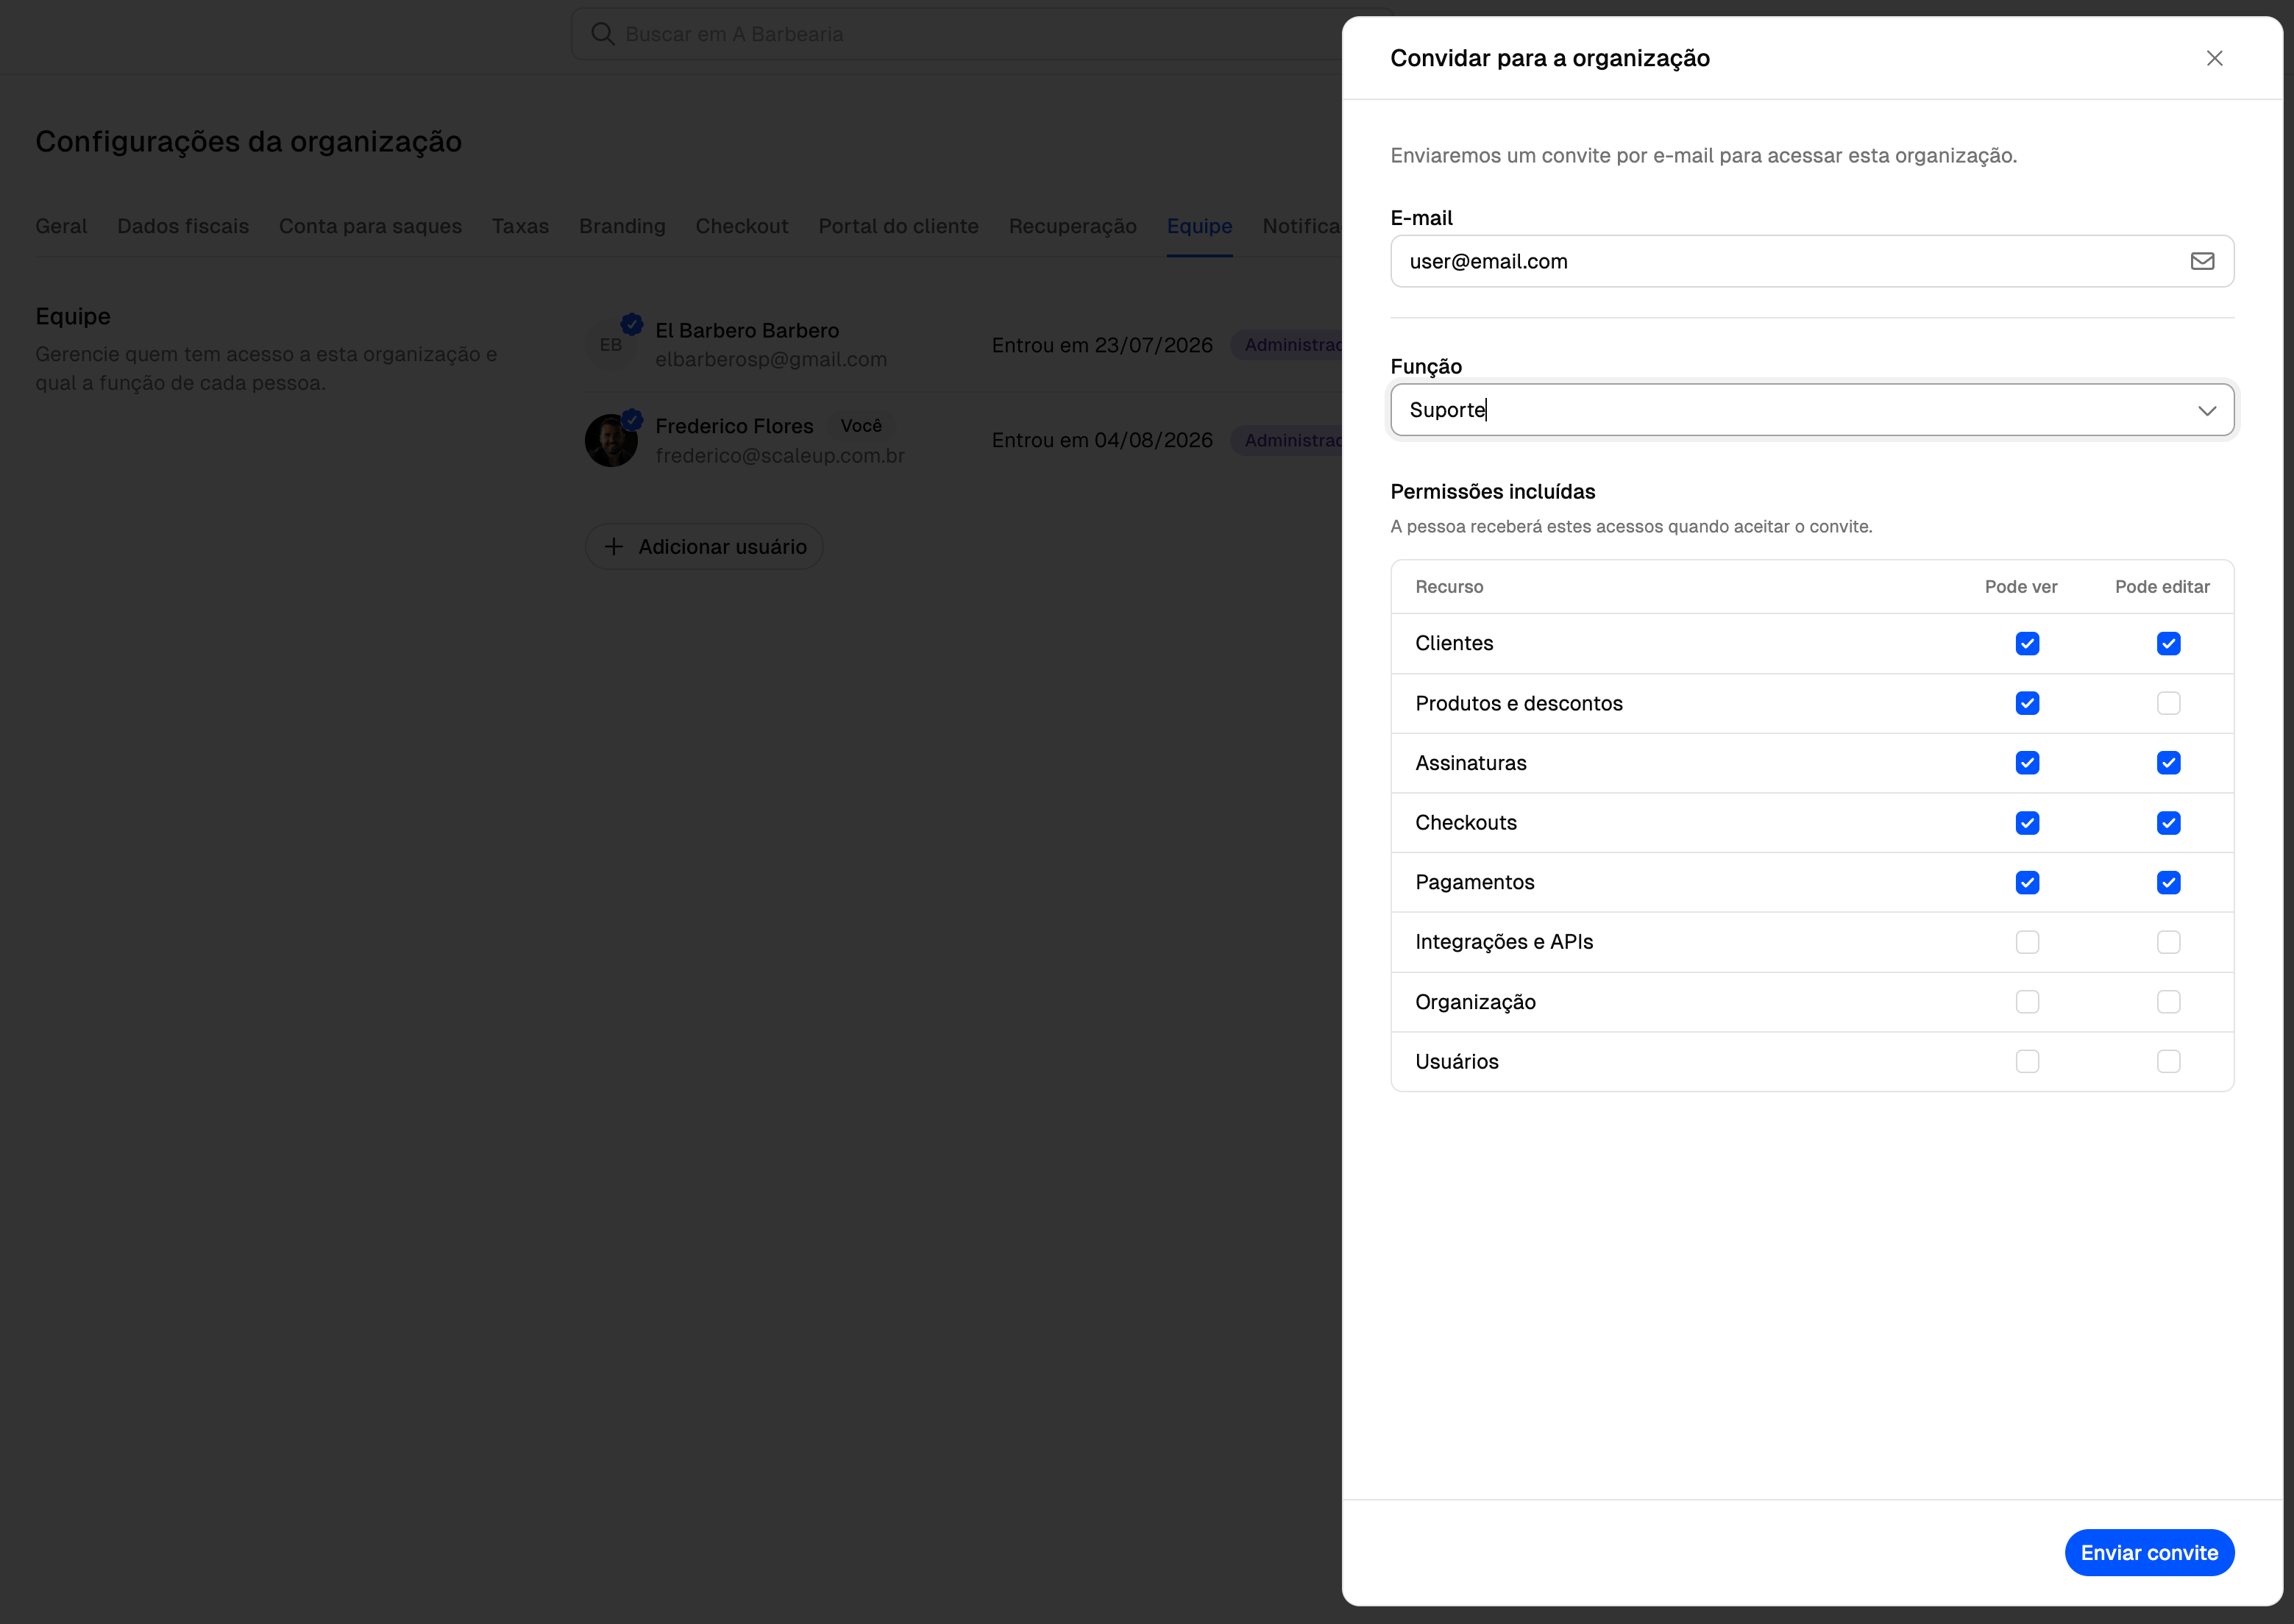
Configurações → Equipe: a lista de quem tem acesso e o convite. No exemplo, a função Suporte pode ver tudo e editar clientes, assinaturas, checkouts e pagamentos.
- Convidar. Clique em Adicionar usuário, informe o e-mail e escolha a função. A pessoa recebe um convite por e-mail e entra com esse mesmo endereço.
- Trocar a função. No menu … ao lado da pessoa, escolha Mudar para…. Vale na hora.
- Remover. No mesmo menu, Revogar acesso. A pessoa perde o acesso na hora.
Acesso herdado de plataformas
Se a sua organização é uma plataforma com organizações conectadas, a função na equipe da plataforma (Configurações da plataforma → Equipe, no console da plataforma) vale também nas conectadas: um administrador da plataforma age como administrador em cada uma delas, um desenvolvedor vê as ferramentas de desenvolvimento de cada uma, e assim por diante. Quando a pessoa tem um acesso direto na organização conectada e outro herdado da plataforma, os dois se somam — ela pode tudo que qualquer um dos acessos permite. Ninguém perde um acesso que recebeu de propósito.Não existe uma função “administrador de plataforma” à parte: quem é
Administrador na organização principal já age como tal nas conectadas. Para
dar acesso a apenas uma organização conectada, convide a pessoa diretamente
para ela.
A segurança é garantida no servidor
Esconder um botão nunca é a única proteção. Toda ação é verificada de novo no servidor antes de acontecer: se a função da pessoa não permite, a operação é recusada — mesmo que alguém tente por fora do Dashboard. O que você vê na tela (botões escondidos ou desativados) é só uma conveniência; a decisão final é sempre do servidor.Função ≠ chave de API
São dois controles independentes:
Uma pessoa com a função Suporte pode criar uma cobrança pelo Dashboard; o seu servidor pode fazer o mesmo com uma chave de escopo
write. São caminhos paralelos para o mesmo recurso.
Próximos passos
- Crie uma equipe — o passo a passo de convidar e organizar sua equipe.
- Chaves de API — escopos, ambientes (
live/test) e rotação.